AI 工作實務
npm 是什麼?從安裝套件到供應鏈治理,企業如何讀懂 package.json 與 npm ci
理解套件依賴及交付驗收,避免安裝成功就視為系統完成。從套件指令走向供應鏈審查和可重現的團隊交付。提供可直接討論的工作流程、風險界線及企業驗收清單。

npm 不是 Node.js,也不是程式語言。它是一套讓團隊發現、安裝、更新與發布 JavaScript 套件的工具及服務生態;真正重要的能力,是把「這個程式依靠哪些外部零件」變成能被追蹤、重建與審查的清單。本文以一個企業內部報價服務為情境,從最基本的指令講到鎖定檔、CI、套件風險與交接驗收。
專題編輯:Derek Chou|AI 技術與架構編輯
一、先回答問題:公司為什麼不能只交一份程式碼?
想像業務部門請工程師做一個小型報價查詢網站。開發者寫好幾十個檔案,開啟網頁也可以查資料,於是將 GitHub 專案交給另一個人。接手者下載後卻立即遇到「找不到模組」的錯誤。原因可能不是原始碼遺失,而是程式依賴的第三方函式庫沒有安裝、版本不同,或安裝步驟根本沒有被記錄。當專案由一人走向多人,這類問題會從小麻煩變成交付成本。
程式中的「相依套件」(dependency)好比建築物使用的標準化零件。開發者通常不會自己重寫每個日期處理、網頁路由或測試工具,而是使用社群、公司或供應商提供的套件。採用套件能節省時間,代價則是多了版本、授權、弱點、停止維護及供應鏈安全等管理責任。npm 正好位在這個交界:工程師用它取得套件,專案用檔案記錄需求,企業則必須決定如何批准與稽核。
npm 官方說明把 npm 分成網站、命令列工具與套件登錄庫三個部分。網站協助查詢與管理套件,CLI 是在終端機輸入的指令工具,Registry 則保存套件及相關中繼資訊。把這三者分清楚,就不會把「安裝 Node.js」「執行 npm」「從 npm 下載一個套件」誤當成同一件事。[S01]
二、npm、Node.js、JavaScript 和 GitHub 到底有何關係?
JavaScript 是語言;Node.js 是讓 JavaScript 能在瀏覽器之外執行的環境;npm 則處理套件取得與部分專案工作流程。GitHub 的主要角色是保存、協作與審查程式碼。四者常出現在同一個專案,卻沒有任何一個等於另一個。你可以使用 Node.js 而不採用 npm,也可以透過 GitHub 管理 Python、Java、C# 等不同語言的程式;前端專案使用 npm,更不表示後端一定採 Node.js。
一個貼近企業工作的比喻是:JavaScript 如同文件所用語言,Node.js 是能執行該語言指令的工作環境,npm 像管理零件及供應商的系統,GitHub 則是保存版本與審核改動的協作平台。比喻有助於入門,但不能拿來替代技術驗收,因為套件之間還可能相依,且套件的程式在安裝或執行期間也可能具有實際權限。
在 AI Coding 的流程裡,Claude Code 或其他程式代理可能提出「先執行 npm install」。這句話只表示它打算安裝套件,不表示套件一定可信。管理者應詢問四件事:安裝的是什麼、為何需要、會更動哪些檔案,以及失敗時如何恢復。團隊如果只看 AI 回覆「完成」,卻不檢查版本庫差異和測試紀錄,就可能把原本可控的依賴變更留在暗處。
三、讀懂 package.json:它不是程式本體,而是專案宣告
package.json 是 JSON 格式的專案描述檔。常見欄位包括 name、version、scripts、dependencies、devDependencies 與 engines。其中 scripts 會定義團隊常用的命令入口,dependencies 列出執行時需要的套件,devDependencies 通常放測試、格式檢查與建置工具。是否真正進入正式部署映像,還取決於建置流程,不能只看欄位名稱下結論。[S02]
以下是原創教學範例,不是某家公司正在使用的真實專案:
{
  "name": "quotation-review-demo",
  "version": "1.0.0",
  "private": true,
  "type": "module",
  "scripts": {
    "start": "node src/server.js",
    "test": "node --test",
    "check": "node --check src/server.js"
  },
  "engines": {"node": ">=24 <25 || >=26 <27"},
  "dependencies": {},
  "devDependencies": {}
}
private: true 是避免誤把此專案當套件公開發布的基本保護之一,不代表儲存庫因此自動私密,更不代表程式具有安全認證。engines 可以告知相容的 Node.js 範圍,但它是否阻擋不相容版本,還要看 npm 設定、執行環境及 CI 的檢查方式。scripts 是實際要執行的命令,可能接觸檔案、環境變數及網路;不應把它看成無害的文字備註。
企業最值得保存的不是一張 package.json 截圖,而是「當時依賴清單、鎖定檔、Node.js 版本、測試結果與原始碼版本」之間的對應。只要其中一項變動,程式能否重現就有可能改變。如果日後要追查某次上線失敗,能回到確定的 Git Commit 並依同一份依賴記錄重新建置,才有機會排除環境差異造成的干擾。
四、五個常用的 npm 指令,不能混為一談
npm init 用來初始化專案描述資訊;npm install 依目前專案設定安裝套件,也能新增指定套件;npm run <name> 執行 scripts 內定義的命令;npm ci 則針對已有鎖定檔的專案,進行較適合自動化流程的乾淨安裝。這些指令的目的不同,單靠記住名稱並不足夠,應理解它們可能產生的檔案與副作用。[S03]
| 指令 | 主要用途 | 執行前要確認 |
|---|---|---|
npm init -y | 建立初始描述檔 | 目前目錄是否正確 |
npm install <套件名> | 安裝並可能更新依賴記錄 | 套件來源、版本與授權 |
npm run test | 執行團隊定義的測試腳本 | scripts 是否存在、測試是否有副作用 |
npm ci | 依鎖定檔乾淨安裝 | package-lock.json 是否與宣告一致 |
npm audit | 檢視已知套件安全公告 | 結果範圍及修補可能造成的不相容 |
對新手而言,最容易誤會的是 npm run。它不是 npm 自帶所有測試功能,而是根據專案所寫的腳本啟動其他命令。若專案作者把 test 定義成沒有測試的佔位輸出,執行成功也不能證明品質;反過來說,一個真正具覆蓋範圍的測試,仍需要驗證邊界情況、資料權限及外部服務的行為。
npm install 在研發過程中很方便,但持續整合(CI)更關心重現性。npm 官方文件指出,npm ci 必須有相符的 package-lock.json 或 npm-shrinkwrap.json;若鎖定資料與 package.json 不一致,它會失敗而不是暗中修改鎖定檔;它也不會改寫這些檔案。這使得上線管線更容易暴露依賴宣告不一致的問題,而不是替團隊悄悄做決定。[S03]
五、為何有 package-lock.json 還需要版本控制與 CI?
package-lock.json 記錄套件解析後的依賴樹及版本等資訊;對一般應用程式,它應與 package.json 一起納入版本控制。它不是單純的備份,也不是安全認證。即使版本可重建,仍可能包含已知弱點,或在原始來源受到攻擊的情況下取得有風險的套件。因此需要把「版本可追溯」與「套件可信」分為兩個驗收目標。
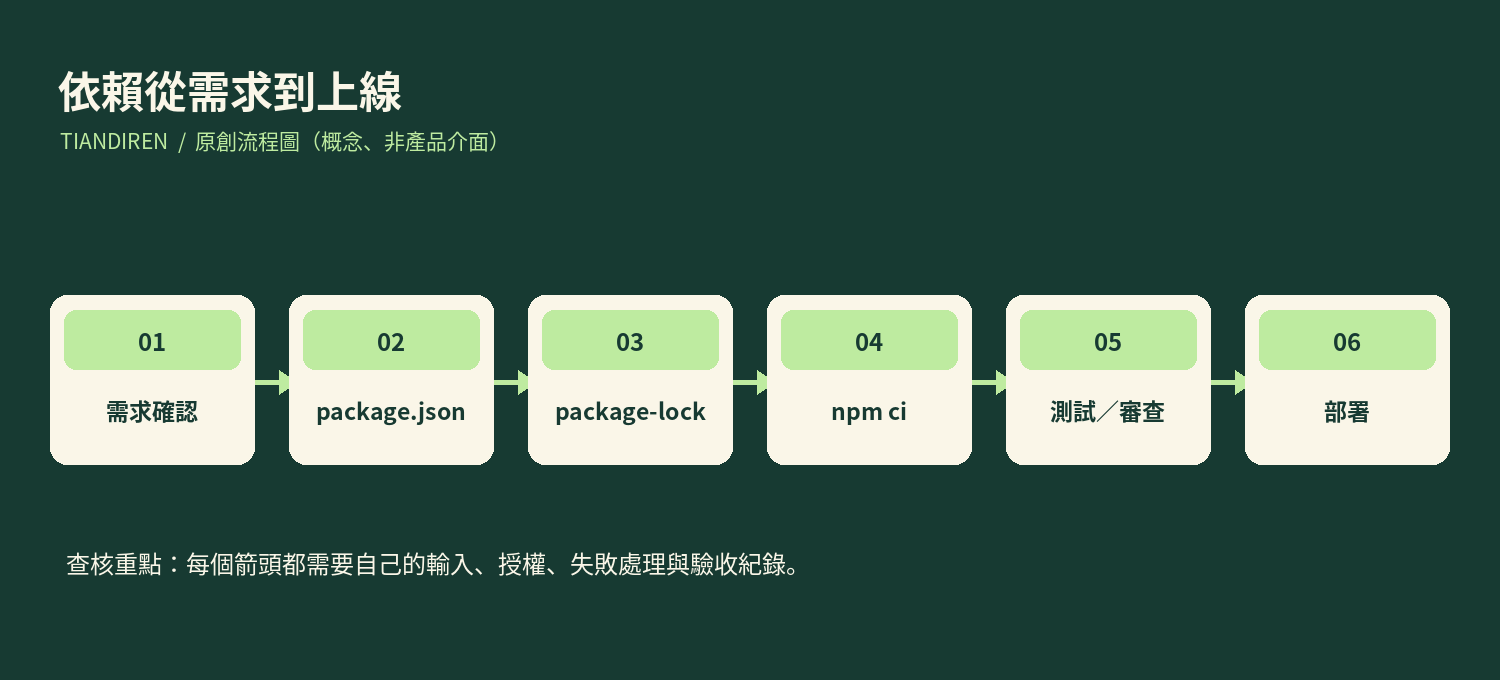
可以把整個流程拆成六個步驟:工程師建立需求,修改 package.json,npm 更新鎖定檔,版本庫顯示差異,CI 使用 npm ci 安裝並執行測試,審查者最後確認變更可接受。這個流程的重要特性不是步驟很多,而是每一步的責任不同。套件更新決定相依來源;測試確認預期功能;程式碼審查討論授權和副作用;正式部署則選擇何時採用已驗證版本。
假設某個報價系統原本只有兩個直接套件,新增一個匯出功能後,鎖定檔出現大量變更。這不必然代表程式出問題,因為新的直接套件可能帶入許多間接套件。但團隊應能說出新增的商業需求、主要套件選擇、維護狀況、替代方案及更新影響。只用「AI 建議安裝」作為唯一理由,不足以支持企業正式採用。
如果你在 GitHub Desktop 看見 package-lock.json 被修改,可以先檢查是否新增或更新了預期套件、改動是否與需求相符、是否有無關的大量升版,並在 Pull Request 附上測試結果。非工程主管不用逐行解讀數千行鎖定內容,但必須要求工程師清楚說明其目的與驗收依據。
六、實作範例:用最少依賴做一個可審查的服務
教學目標是建立一個只回傳 JSON 的最小服務,並讓團隊看到 npm、Node.js、測試、Git 與交接分別處於哪個位置。本範例只用 Node.js 內建的 HTTP 模組,不安裝第三方執行依賴;這正是為了證明:並非任何小工具都需要先加入大量套件。以下命令供讀者在自己的測試環境執行,本文未聲稱已在你的機器完成實測。
mkdir quotation-review-demo
cd quotation-review-demo
npm init -y
mkdir src
建立 src/server.js:
import { createServer } from 'node:http';

const server = createServer((req, res) => {
  res.writeHead(200, { 'content-type': 'application/json; charset=utf-8' });
  res.end(JSON.stringify({ status: 'ok', service: 'quotation-review-demo' }));
});

server.listen(3000, '127.0.0.1');
將 package.json 的 type 設為 module,並將 scripts.start 設為 node src/server.js。執行 npm run start,在同一台測試電腦開啟 http://127.0.0.1:3000,預期看見一筆 JSON 回覆。若未看到,先查目前目錄、Node.js 版本、模組格式和 3000 埠是否被其他服務使用;不要先把防火牆全面關閉。驗收者應保存成功回應以及失敗重現步驟,而非只截取 AI 說「成功」的畫面。
接著新增 node --test 測試,檢查回應內容與狀態碼。若日後加入路由套件,再以 npm install 安裝並比較前後檔案。這個教學刻意把變更縮成最小單位,使每次新增套件都可以連到具體需求。這個習慣也能延伸到 Claude Code:先要求 AI 說明使用內建模組是否足夠,再決定是否引入外部套件。
七、npm 與 AI Coding Agent 的真正風險:不是打錯指令而已
npm 套件是可以執行的程式碼。下載頁面、套件名稱、熱門程度或 AI 的推薦,都不等於安全審查已完成。風險可能來自相似名稱、帳號遭入侵、惡意更新、相依套件被間接帶入,也可能來自安裝期間執行的生命週期腳本。對有客戶資料或企業金鑰的開發環境,安裝腳本具有的系統存取權限是應被明確盤點的事項。
正式採用前至少需要五層控制。第一層是來源與名稱,確認套件、維護者、版本及官方儲存庫。第二層是相依管理,保留鎖定檔並對升版做差異審查。第三層是風險掃描,使用 npm audit 與組織的弱點管理程序,但不要把掃描無警告誤認為所有惡意行為都已排除。第四層是執行隔離,降低安裝環境可接觸的秘密、檔案及網路範圍。第五層是營運監控,當上游套件發布安全公告時,團隊要能快速找到使用該版本的專案。
安全與便利之間還有一個重要取捨:有些專案需要套件安裝腳本才能編譯原生擴充,因此「全面禁止 scripts」不一定可行;但在不需要的管線,設計限制腳本執行的策略可能降低曝險。企業應依套件性質分級,建立例外審核,而不是用一道無差別規則去掩蓋對相依關係的不理解。
若企業自行發布 npm 套件,還涉及發布身分。npm 官方的 Trusted Publishing 可在支援的 CI 平台以 OIDC 建立信任關係,降低長期發布 Token 的需要;適用版本、環境與 provenance 條件需按官方文件核對。這是另一個範圍,不能與 GitHub Desktop 的登入憑證或每個專案的讀取權限混用。[S04]
八、企業交接時,應向承包商或開發團隊取得什麼?
一份可維護的 Node.js 專案,至少要有原始碼與 Git Commit、相依宣告與鎖定檔、Node.js 版本要求、安裝與啟動指令、測試命令、環境變數清單、秘密管理說明、授權盤點、部署程序和故障回復方式。這些資訊不應只存在某位工程師的聊天紀錄或私人電腦裡;否則一旦人員離開,企業仍可能擁有原始碼卻無法繼續營運。
管理者可以用一個簡單的交接練習驗收:請一名未參與開發的同事,在乾淨的測試環境 Clone 指定 Commit,使用經確認的 Node.js 支援版及 npm ci 安裝,依文件啟動服務,跑完測試,再記錄成功和失敗結果。如果需要臨時詢問原作者才能完成,通常代表交接文件或環境契約還不完整。這個方法比要求工程團隊背誦多少 npm 指令更有價值。
以下提供一張可直接複製進專案的審查卡:變更目的、套件名稱與版本、直接或間接相依、授權用途、風險掃描與例外、測試指令與結果、回復方式、審查者與批准日期。每次新增重要套件,留下一張卡片,累積的便不是一份工具清單,而是一套能接受稽核的決策紀錄。
延伸工作方法:建立一份「依賴變更審查紀錄」
對沒有大型資安團隊的中小企業,最實用的做法未必是先購買複雜平台,而是先把套件變更的審核責任寫下來。以「新增報價 PDF 匯出」為例,需求提出者說明輸出格式和個資遮罩;工程師比較內建能力與外部套件;主管確認是否允許上傳客戶資料;測試者安排中文、空值、特殊字元與權限案例;維運者確認例外發生時如何復原。每個角色回答不同的問題,才能避免把技術選擇誤當業務批准。
審查卡還應記錄「什麼時候重新看這個決策」。若套件已停止維護、授權條款變動、官方通報重大弱點,或新版本需要升級 Node.js,原本合理的選型也可能需要調整。定期維護不代表每週追逐最新版,而是根據支援期限、實際漏洞風險和專案測試成本,決定適當的更新窗口。完成更新後仍應能回到先前已驗證版本,而不是只有一條不可逆的升版路線。
當企業把這張卡與 Pull Request 連結,就能回答「這個第三方元件誰批准、依據是什麼、最後何時檢查」。這才是 npm 對組織的深層價值:讓外部依賴的便利性與責任同時被記錄。
九、常見問題:四個誤會會讓專案走錯方向
沒有 npm 能使用 Node.js 嗎? 可以。Node.js 有內建模組,套件也可經其他方式管理。npm 是常見的工具,不是語言執行的必要條件。企業應先問要完成什麼功能,再決定是否需要額外的依賴。
npm 與 npx 有何不同? npm 是套件管理 CLI,npx 通常用來執行 npm 套件所提供的命令。執行遠端取得的工具同樣要審查來源及版本,不能因為「只執行一次」就忽略風險。
npm install 成功代表系統可以上線嗎? 不代表。它只證明一部分安裝過程完成,尚未證明服務運作、權限、功能、資安、備份或正式部署已通過驗收。尤其 AI 產生的程式需要負向測試,確認錯誤權限的使用者無法查看他人資料。
公司已經有 GitHub,為什麼還要 npm? GitHub 可以保存專案程式碼及依賴記錄,但取得 JavaScript 套件、解析依賴及執行對應腳本通常是套件管理器的工作。兩者會一起使用,目的不同。
十、結論:把 npm 從一行安裝指令,提升為可複用的交付制度
理解 npm 最重要的不是在終端機多打幾行命令,而是知道每個專案都有看得見和看不見的外部依賴。對初學者,先分清 Node.js、npm、package.json 和 package-lock.json;對工程團隊,讓 CI 用一致方式建立環境;對主管及採購,要求交付可以重建、維護、修補並回復。當 AI Agent 能替人安裝任何套件時,人類更應掌握「為什麼安裝、由誰批准、如何驗收」這三個問題。
參考資料與範例界線
[S01] npm Docs,About npm:https://docs.npmjs.com/about-npm/ 。[S02] npm Docs,package.json:https://docs.npmjs.com/cli/v11/configuring-npm/package-json 。[S03] npm Docs,npm ci:https://docs.npmjs.com/cli/v11/commands/npm-ci/ 。[S04] npm Docs,Trusted Publishing:https://docs.npmjs.com/trusted-publishers/ 。本文實作與管理情境為原創教學示例,未表示已在企業正式環境部署或完成安全測試。
圖片與素材說明
封面為 AI 輔助生成的抽象套件供應鏈概念插畫;文內架構圖由編輯原創繪製,不是 npm 官方產品畫面或已完成實測的企業介面。
內容製作與更正
本文由 AI 協助整理、撰寫及查核;專題編輯為 TARAISG AI 編輯計畫中的策展角色,身分說明見作者頁。本文未宣稱經具名人工或專業法律審核;技術範例與管理建議的適用條件請依正文及官方文件核對。
本文由 TARAISG(TIANDIREN AI SOLUTION GROUP)使用 AI 模型產生正文、整理來源並設計實務工具。方法依據與限制列於文末;案例為明確標示的教學假設。未有具名紀錄時,不宣稱經人工或專家審核。
查看內容製作與更正說明