AI 工作實務
GitHub Desktop 引入短效登入 Token:企業該如何降低憑證曝險,又不打斷開發工作?
正確理解 rollout 限制,建立桌面認證與工具憑證治理。區分短效 Token 改進與裝置、身分、程式庫治理剩餘風險。提供可直接討論的工作流程、風險界線及企業驗收清單。

GitHub 在 2026 年 11 月 2 日宣布:GitHub Desktop 3.6.10 或更新版本,符合分階段推出條件的帳號,登入時可取得短效、會自動更新的認證 Token。這可以縮短外洩存取 Token 的可利用時間,但不代表所有使用者立即切換,也不涵蓋 GitHub Enterprise Server。企業應把更新納入端點與身分治理,而不是把短效 Token 誤當為完整資安防護。[S01]
專題編輯:Iris Hsieh|AI 資安與治理編輯
一、開發工具為何會變成程式碼安全的重要入口?
一個平常的開發工作日,工程師可能用 GitHub Desktop 從私有儲存庫 Clone 程式碼、切換分支、Commit 和 Push。使用者只看到幾個按鈕,卻不一定注意背後有一個持續運作的身分驗證機制。工具必須能代表使用者向 GitHub 證明其權限,否則無法讀取私有程式庫或推送變更。這種能力是便利性的來源,也是憑證外洩後可能形成的攻擊面。
如果一個長期有效的存取權杖被惡意程式、釣魚或不當日誌收集取得,攻擊者可能在撤銷之前持續嘗試使用它。權杖的實際權限、可接觸的儲存庫及企業政策,會決定潛在損害範圍。安全問題不只在於 Token 是長是短,還包含工作站是否受管理、授權範圍是否過大、是否能快速發現異常,以及事件發生後誰有權撤銷授權。
GitHub 這次更新的方向,是讓 Desktop 在支援範圍內使用短效且可自動更新的 Token,降低單一外洩存取 Token 的有效時間。官方並未宣稱可以杜絕惡意程式,或讓端點保護、MFA、SSO 和權限稽核變得不必要。因此真正的企業問題不是「升級之後是不是安全了」,而是「升級改善了哪個風險,哪些仍要另外管理」。[S01]
二、新聞六件事:版本、對象、刷新、舊工作階段、未覆蓋範圍與效力
第一,GitHub 公告日期為 2026 年 11 月 2 日。第二,公告提到 GitHub Desktop 3.6.10 或更新版本。第三,支援的帳號在登入時可取得短效 Token,Desktop 會針對 GitHub API 呼叫及 Git 操作自動更新憑證。第四,這項能力在 GitHub.com 與 GitHub Enterprise Cloud 逐步推出,當下不是所有帳號都能取得。第五,GitHub Enterprise Server 不在此次 rollout 範圍。第六,既有登入工作階段在升級後仍保持登入,舊 Token 不會自動轉換;須在 rollout 到達時的新登入程序取得短效 Token。[S01]
這六項細節會直接影響企業部署策略。若 IT 部門只檢查「已安裝最新版 Desktop」,可能誤以為所有員工都在使用新憑證;若要求所有人立刻登出重登,又可能在 rollout 未達到所有帳號時造成困惑與支援負擔。比較精確的做法是確認版本分布、所使用的 GitHub 服務類型、登入時間與可驗證的功能支援狀態,再決定是否安排重新登入或擴大佈署。
GitHub 官方公告沒有在該篇新聞中保證每一個短效 Access Token 都固定是幾分鐘或幾小時,也沒有承諾某個固定的 Refresh Token 有效天數。因此本文不以「Access Token 一定 1 小時、Refresh Token 一定 30 天」作為正式事實。若企業要在安全標準中寫入明確期限,必須向官方文件或供應商確認適用的憑證類型與政策,再保存當時的證據。
三、短效 Token 解決什麼,沒有解決什麼?
登入 Token 是應用程式在授權範圍內存取資源的憑證。所謂短效,是它能被使用的時間受到限制,或需透過更新機制取得新憑證。當一個短效存取 Token 被竊取,攻擊者能直接重用這個特定 Token 的時間通常比長期有效憑證短。這是縮小風險窗口,不是清除所有身分安全問題。
如果攻擊者掌握的是整台已登入的電腦,而非只有一段被複製的 Token,情況就不同。惡意程式可能操控使用者工作階段、在授權仍有效時執行操作,甚至嘗試取得其他秘密。因此企業仍應使用裝置加密、修補、端點偵測、登入保護、應用程式管理及離職撤銷流程。短效機制只處理憑證生命週期的一部分,不能代替設備和人員的完整存取治理。
還有一種常見誤會:憑證刷新等於權限重新核准。技術上,刷新憑證通常讓合法工作階段保持可用,實際是否重新檢查某些權限、何時要求互動登入、是否受到 SSO 或組織政策限制,須以產品設計與當時環境為準。不能僅從「會自動更新」就推導所有企業條件式存取政策已完整整合。
四、GitHub Desktop 與 GitHub CLI、Actions、npm Token 有何不同?
GitHub Desktop 是人透過桌面介面執行互動式 Git 操作的工具。GitHub CLI 也可存取 GitHub,但它有獨立的登入與身分機制。GitHub Actions 是自動化執行環境,通常有工作流程專用的 GITHUB_TOKEN 或經核准的其他身分方式。npm 的私有套件取得與套件發布,也有其專屬認證機制。這四種憑證不可因為都叫 Token,就在流程中任意混用。
企業若把員工的 GitHub Desktop 登入憑證複製到 CI 系統,等於把互動式個人工作階段當成無人服務的身分,會造成稽核與撤銷困難。比較合理的設計是:開發者使用受管理的個人帳號與 Desktop;自動化使用具最小權限的 GitHub App、Actions 內建短期憑證或經確認的組織授權方式;npm 發布則評估官方支援的 OIDC Trusted Publishing,避免依賴長期固定的發布秘密。[S03]
這項區分尤其適用 AI Coding Agent。AI 可能在桌機上幫使用者修改程式,但它是否能直接呼叫 Git、讀取私有倉庫、Push 或建立 Pull Request,取決於工具授權、執行環境和企業政策。Desktop 更新了登入 Token,不代表其他 AI Agent 的工具權限已跟著縮小。應逐工具記錄身分、讀寫範圍、可用網路和重要操作的人工批准要求。
五、企業導入的第一個陷阱:把版本更新當作 Token 已切換的證據
GitHub Desktop 更新到 3.6.10 或以上,是官方公告描述的版本條件,但不是保證已拿到短效 Token。官方明確提到分階段推出,既有登入不會因升級自動轉移。這意味著管理者需要兩張清單:一張是安裝版本,另一張是可驗證的認證狀態。當無法直接以產品提供的受支援介面檢查 Token 類型時,應將狀態標示為待確認,不要透過匯出或偷看秘密內容的方式強行查證。
對使用 GitHub Enterprise Server 的公司,更要避免誤判。這次公告指出 rollout 不涵蓋 Enterprise Server,不能因為 Desktop 軟體版本升級,就宣稱連到自管伺服器的登入機制獲得相同功能。企業可向管理員查明伺服器版本、認證設定與現有權杖保護措施,再依所屬平台的正式文件採取相應的改善方案。
還應考慮代理伺服器與封閉網路。一些企業的電腦必須透過 HTTPS 代理、身分提供者及組織核准政策才能連 GitHub。當工作階段需要刷新或重新登入時,如果網路出口受到錯誤限制,可能影響 Push、Fetch 或授權。安全升級應先在少量受管理裝置確認登入與 Git 操作,保留可回報的錯誤紀錄,再擴大到整個部門,避免將新政策一次套到所有關鍵開發者。
六、開發者可以怎麼操作?以可驗證的日常工作代替秘密檢查
對一般使用者,先到 GitHub Desktop 的設定中確認目前登入帳號與服務類型,依官方安裝文件更新程式。若組織政策允許而且 rollout 適用,可依指引重新登入,再以一個不含敏感資料的測試 Repository 驗證日常操作:Clone、Fetch、建立分支、Commit、Push、檢視 Pull Request。每步記錄是否成功及錯誤訊息;不要要求使用者把 Token 貼到客服聊天、截圖或文件中。[S02]
GitHub Desktop 的 Commit 是先在本機建立版本紀錄,Push 才是把提交同步到遠端分支;Pull Request 則是提出程式變更合併的審查程序。這幾個動作具有不同權限與風險。短效 Token 不會自動審核 AI 所寫的程式,也不會保證 Push 的內容不含個資或憑證。實際治理仍需要 Branch Protection、必要審查者、掃描與測試,並在正式合併前確認權限。
離線工作也要分開理解。沒有網路時,Git 的許多本機操作,例如修改檔案及 Commit,通常仍可進行;但 Fetch、Push、遠端授權與 Token 刷新需要與相應服務通訊。公司在網路不穩定或外部連線受限的環境使用時,應將「本機可編輯」與「遠端可同步」列為不同測試案例,不應從登入畫面顯示正常推論所有遠端功能都可用。
七、真正有效的身分治理,至少有五道防線
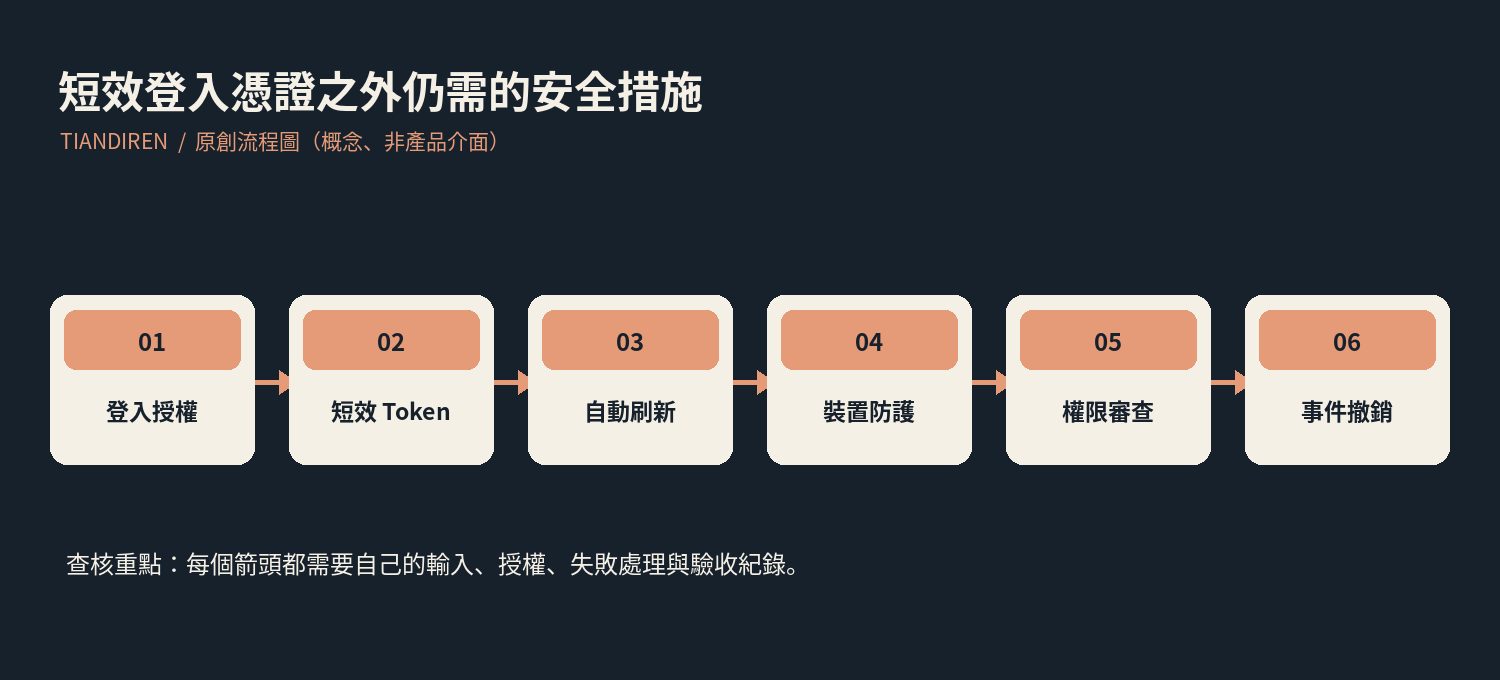
第一道是人員身分:企業應有能稽核的帳號建立、權限授予、MFA 和離職停權程序。第二道是裝置:磁碟加密、系統修補、端點保護與遺失時的隔離措施。第三道是應用程式授權:審核哪些桌面工具可存取組織資源,以及應用權限範圍。第四道是儲存庫治理:重要分支與環境須有保護、程式碼審查和安全掃描。第五道是事件回應:發現可疑行為時,有人能確認範圍、撤銷授權、保存證據並復原。
這些防線並不是購買五套軟體就完成。對中小企業,可以先建立一份「人員、裝置、工具、儲存庫、權限」的清冊,再依風險高低決定控管強度。對處理金融、醫療或商業機密的團隊,則須依資料分類與契約要求擴充監控和審核。最需要避免的是把資安認證名詞直接當成功能保證;是否符合特定標準,仍須有組織實際控制和外部要求的證據。
當企業發生異常時,首先是保留可用的登入與操作稽核資料、隔離可能受影響的裝置、依適當權限撤銷授權,再檢查相關儲存庫是否有未預期的 Clone、Push、權限調整或秘密外洩。若真的發現秘密已被提交,刪除最新一行程式通常不足以消除歷史風險,還需撤銷或輪替受影響秘密,評估既有版本與部署。事件處理應依事實,不應只因偵測到異常就對人員做未經查證的指控。
八、如何讓 AI Agent 的工作也被納入憑證治理?
當代理可以用自然語言執行 Git 命令、存取本機檔案或呼叫 API,企業應把它當成具有工具能力的軟體工作負載,而不是只有文字回答的聊天介面。每次重要操作都要知道代理使用哪個身分、擁有什麼權限、修改了哪些檔案、是否碰到客戶資料,以及是否通過人類或系統的批准條件。
最小可行的規則是:需求分析階段可閱讀必要文件,但不提供不必要的寫入權限;產生程式階段使用獨立 Branch 或 Worktree,限制可存取的儲存庫與秘密;測試階段採低敏資料和明確環境;需要 Push、Merge、部署、刪除或外部傳送資料時,由具責任的人員核准。這套規則與 Desktop 的短效 Token 相容,但不依賴某種特定 Token 才能成立。
公司也應避免出現「AI 一次幫忙配置全部工具」的危險捷徑。代理可能建議把 PAT 放進 .env、Dockerfile 或 Workflow;這些位置若被提交、建置或記錄,可能產生新的曝光。應使用受管理的秘密儲存方式,依環境決定注入與授權,並讓 Pull Request 審核者能檢查新增的外部連線與權限。工具自動化能力越高,越需要讓權限界線可觀察。
九、給主管與資訊部門的兩週部署檢核
第一階段先盤點:員工使用 GitHub.com、Enterprise Cloud 或 Enterprise Server 哪一種服務,Desktop 安裝版本與工作站管理狀態為何;對企業重要的儲存庫是否有分支保護與必要審查。第二階段選擇少數可控制的測試帳號,依官方支援方式更新與登入,檢查常見 Git 操作及代理網路相容性。第三階段由 IT 記錄可證實的短效認證支援範圍、尚未覆蓋的帳號與例外;不要匯出憑證來證明成功。
第四階段建立事件流程。假設受管理筆電遺失,要由誰停用裝置、由誰撤銷 GitHub 授權、由誰檢查最近活動、由誰通知 Repository Owner?若其中任何一項沒有負責人,即使 Access Token 的有效時間變短,企業仍可能因反應遲緩而提高風險。最後讓一名未參與設定的同仁依文件完成檢核,確認流程真的可交接。
衡量成果也不能只看「多少台已升級」。建議分別追蹤受支援版本覆蓋、工作站受管理比例、MFA 涵蓋率、高權限存取例外、可疑事件處理時間、重要儲存庫審查機制,以及仍使用長期個人憑證的自動化流程。這些指標具有不同資料來源,不能合併成一個沒有定義的「安全分數」。
十、常見問題:不要把公告未說明的細節寫成確定事實
升級 GitHub Desktop 後,舊 Token 會立即被撤換嗎? 官方公告明確說既有工作階段不會在升級後自動遷移;短效 Token 是 rollout 到達且進行登入時取得。實際狀態需要以適用帳號和官方可支援的方式核對。[S01]
是否適用 GitHub Enterprise Server? 公告說這次 rollout 不包括 Enterprise Server;企業應依自管版本的身份驗證機制及安全政策另行處理。
短效 Token 會在幾分鐘後過期? 不能從這篇公告得出對全部帳號通用的固定期限。應避免流傳沒有來源的「固定 1 小時」或「固定 30 天」,在需要政策期限時另向官方確認。
若員工的電腦已被惡意程式控制,短效 Token 能否完全防護? 不能。短效限制某些憑證重用時間,但攻擊者若掌握工作階段或其他秘密,仍可能在授權範圍內操作。端點防護、最小權限、異常偵測與撤銷仍是必要措施。
結論:把認證改進視為一層防線,而不是資安工作的終點
GitHub Desktop 的短效 Token 更新,讓桌面工具在部分支援帳號上降低長期存取憑證外洩後的曝險,但分階段 rollout、舊工作階段不自動遷移及 Enterprise Server 不適用,是企業必須如實傳達的限制。對主管來說,真正值得推動的是身分、裝置、工具、程式碼和事件回應共同驗收:即使憑證出現問題,也能快速縮小權限、找到受影響資源並維持可控的開發流程。
官方來源與編輯界線
[S01] GitHub Changelog,2026-11-02,GitHub Desktop adds short-lived authentication tokens:https://github.blog/changelog/2026-11-02-github-desktop-adds-short-lived-authentication-tokens/ 。[S02] GitHub Docs,Authenticating to GitHub in GitHub Desktop:https://docs.github.com/en/enterprise-cloud@latest/desktop/installing-and-authenticating-to-github-desktop/authenticating-to-github-in-github-desktop 。[S03] npm Docs,Trusted Publishing:https://docs.npmjs.com/trusted-publishers/ 。本文沒有存取任何讀者的帳號、Token 或企業工作站;相關操作為建議檢核流程,不是官方保證所有帳號已具備新功能。
圖片與素材說明
封面為原創身分與憑證生命週期概念插畫;流程圖僅呈現風險控制架構,不是產品登入畫面、真實 Token 時間軸或帳號驗證實測。
內容製作與更正
本文由 AI 協助整理、撰寫及查核;專題編輯為 TARAISG AI 編輯計畫中的策展角色,身分說明見作者頁。本文未宣稱經具名人工或專業法律審核;技術範例與管理建議的適用條件請依正文及官方文件核對。
本文由 TARAISG(TIANDIREN AI SOLUTION GROUP)使用 AI 模型產生正文、整理來源並設計實務工具。方法依據與限制列於文末;案例為明確標示的教學假設。未有具名紀錄時,不宣稱經人工或專家審核。
查看內容製作與更正說明